SOX 906 監査報告書の監査リスクとは、米国証券取引委員会(SEC)が定めるサーベンス・オックスリー法第906条に基づき、上場企業の経営層が財務諸表の正確性を認証する際に、外部監査人が評価すべきリスク要因である。
概要
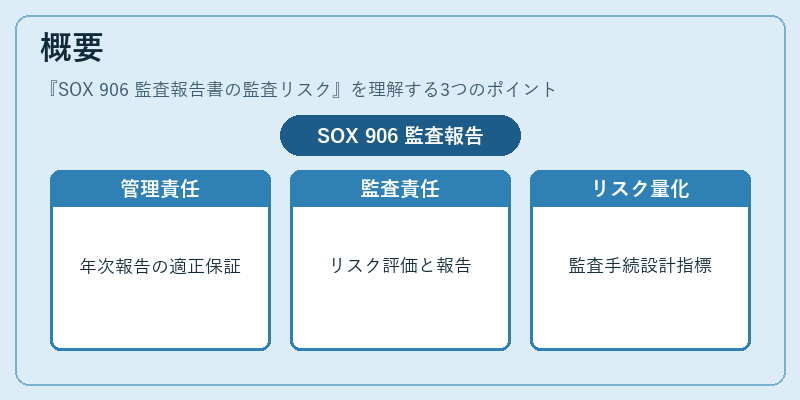
米国における企業統治強化策として制定されたサーベンス・オックスリー法(SOX)は、内部統制と財務報告の信頼性を確保することを目的としている。第906条は経営層が年次財務諸表に対し「適正である」と認証する義務を課す一方、監査人にはその認証過程におけるリスク評価と報告の責任を負わせている。SOX 906 監査報告書の監査リスクは、この認証プロセス全体で生じ得る不確実性を定量化し、適切な監査手続き設計へと導く指標となっている。
役割と機能
SOX 906 の監査リスク評価は、以下のような場面で重要な機能を果たす。
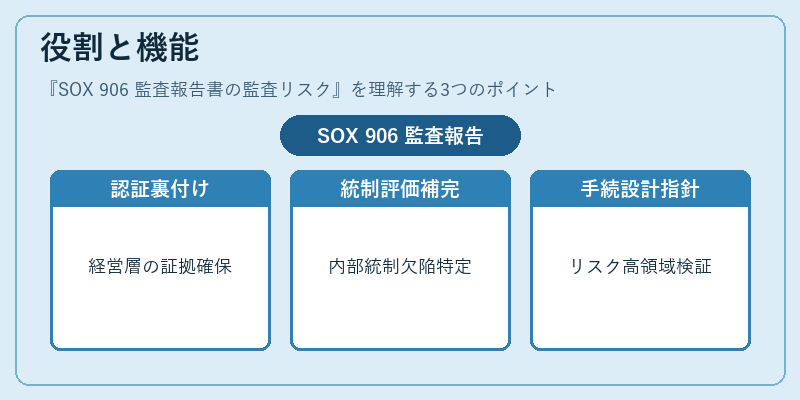
1. 経営層認証の裏付け:経営陣が提出する認証書に対し、外部監査人が独立した見解を提示できるようにする。
2. 内部統制評価の補完:既存の内部統制フレームワーク(例:COSO)と連携し、統制欠陥によって生じ得る財務報告上の誤謬リスクを特定。
3. 監査手続き設計への指針:リスクが高い領域に対しては詳細なテストやサンプリング、データ分析ツールの適用など、証拠収集方法を最適化する。
4. コンプライアンス報告:監査人はSOX 906 監査リスク評価結果を監査報告書に記載し、投資家や規制機関へ透明性を提供。
特徴
- 経営層と監査人の協働フレームワーク
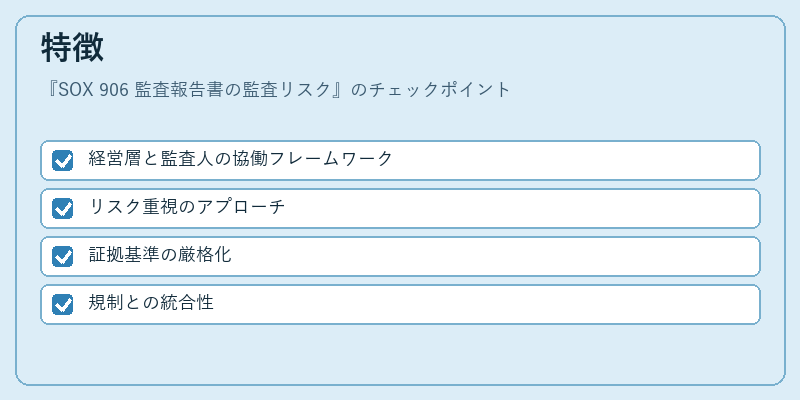
SOX 906 は経営陣の認証と監査人の評価を同時に要求するため、両者間で情報共有が不可欠。 - リスク重視のアプローチ
従来の「手続き中心」から「リスクベース」の監査設計へ移行し、重要性と発生確率を組み合わせた評価が行われる。 - 証拠基準の厳格化
認証に伴う法的責任増大により、監査人は十分かつ適切な証拠を取得することが求められる。 - 規制との統合性
SOX 906 のリスク評価はSECの報告義務と連動し、米国市場全体で一貫した監査基準として機能。
現在の位置づけ
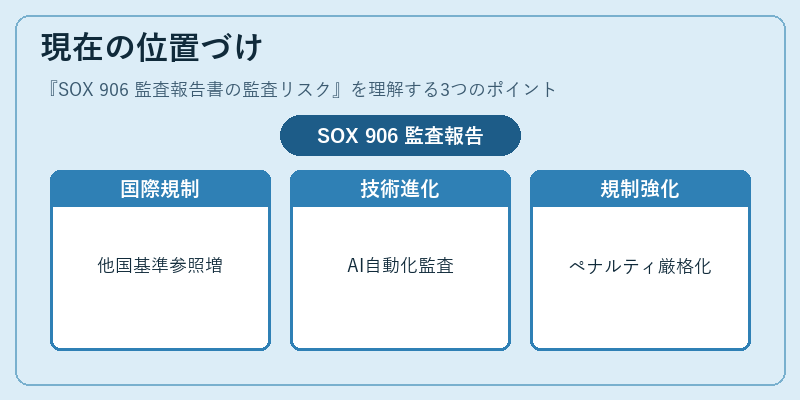
近年、企業のグローバル化とデジタルトランスフォーメーションが進む中で、SOX 906 監査リスクは依然として重要な監査指標となっている。
- 国際的規制との相互作用:EUのMiFID IIや日本の金融庁の内部統制指針など、他国・地域でも類似する認証要件が設けられ、SOX 906 の手法はベンチマークとして参照されることが増えている。
- 技術進化への適応:監査データ分析(AUDITS)やAIを活用したリスク検出ツールの導入により、従来の紙ベース・手作業による評価から自動化・リアルタイム性が高まった。
- 規制強化と罰則拡大:SECはSOX 906 に関する違反に対し、重い金銭的ペナルティや刑事責任を科すケースが増加しているため、監査リスク評価の精度向上が求められる。
- 投資家保護と透明性:情報開示の質が投資判断に直結する現代では、SOX 906 監査報告書は市場参加者に対して企業統治の健全性を示す重要な手段として位置付けられている。
続きを読むには確認が必要です