トークン化リスクとは、支払情報や個人データを代替表現(トークン)に置き換えるプロセスに伴う不確実性・脆弱性である。
概要
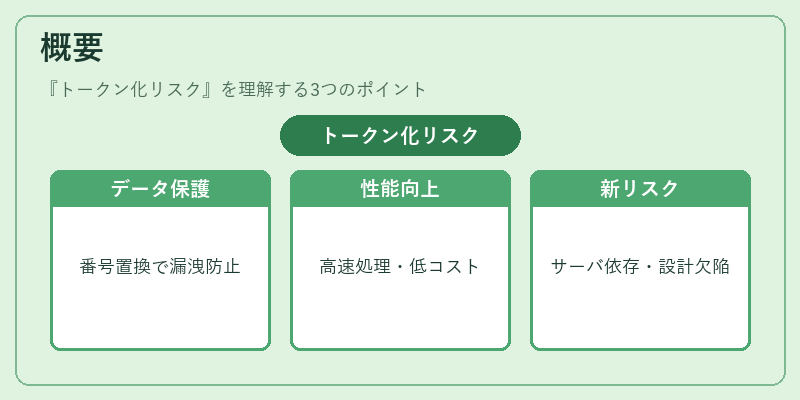
トークン化は、クレジットカード番号や銀行口座番号等のセンシティブ情報を、ランダムまたは暗号的に生成された文字列(トークン)へ置換し、実際のデータを漏洩リスクから保護する手法である。
その導入背景には、PCI DSS の厳格化や PSD2 によるオープンバンキングの推進があり、API 銀行や BaaS などで顧客情報を外部サービスへ安全に共有する必要性が高まった。
トークン化は「データ自体を暗号化しない」点で従来の暗号化と差別化され、トランザクション処理速度やシステム統合コストを抑えるメリットがある。一方で、トークン生成・管理サーバーへの依存度増大や、トークン自体のセキュリティ設計不備が新たなリスク源となる。
役割と機能
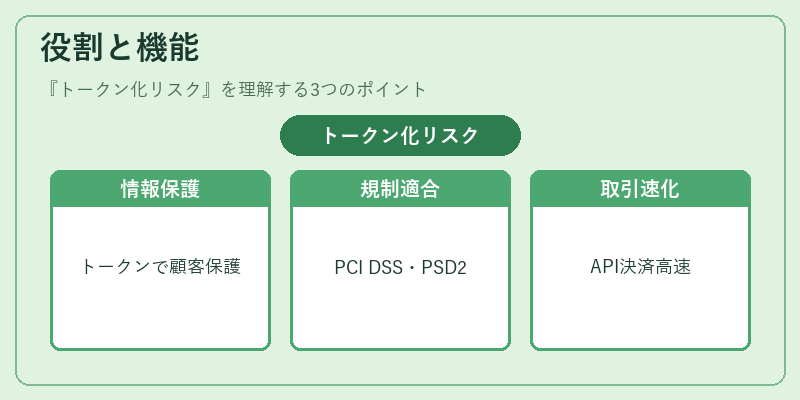
- 情報漏洩防止 – 実データを保存せずにトークンのみを保持することで、サイバー攻撃時に顧客情報が直接露出しない。
- 規制対応支援 – PCI DSS で要求される「カード所有者データの保護」や PSD2 の「安全な認証・取引履歴記録」を実現する手段として位置付けられる。
- API連携の安全化 – API 銀行が外部サービスへ顧客情報を渡す際、トークンで代用し、KYC/AML のプロセスにおける個人データ漏洩リスクを低減する。
- 支払処理の高速化 – トークンは固定長・簡易検証が可能なため、決済ゲートウェイや QR コード決済での処理速度向上に寄与する。
特徴
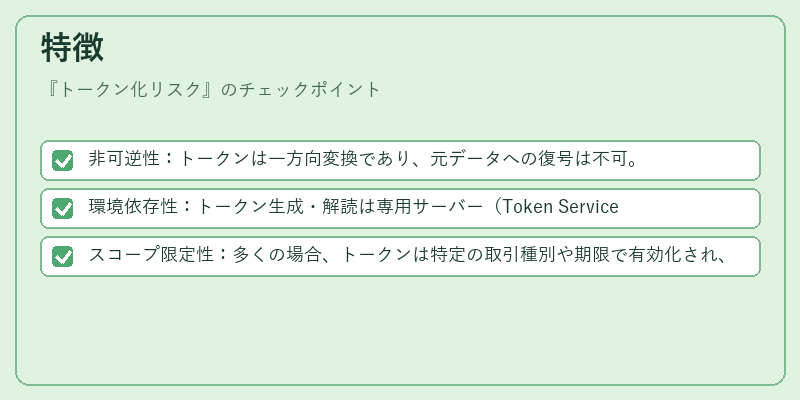
- 非可逆性:トークンは一方向変換であり、元データへの復号は不可。
- 環境依存性:トークン生成・解読は専用サーバー(Token Service)に集約されるため、その可用性とセキュリティ設計が鍵となる。
- スコープ限定性:多くの場合、トークンは特定の取引種別や期限で有効化され、再利用を制御できる。
具体的な差異
| 要素 | トークン化 | 暗号化 |
|---|---|---|
| データ保持 | 実データ非保存 | 実データ保存 |
| 復号性 | 不可逆 | 可逆(鍵保有) |
| システム負荷 | 低い | 高い |
現在の位置づけ
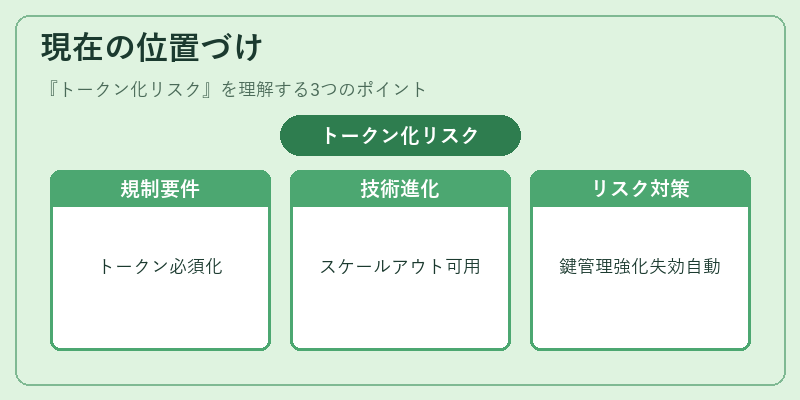
近年、モバイル決済や eウォレット市場でトークン化は標準的手法となりつつある。
- 規制動向:PSD2 の「安全な取引」要件に応じて、API 銀行はトークン化を必須とするケースが増加。PCI DSS も「データ分離」の観点からトークン化の導入を推奨している。
- 技術進化:マイクロサービスアーキテクチャやコンテナ環境での Token Service のスケールアウトが実現し、可用性と耐障害性が向上。
- リスク認識:トークン自体が不正に取得されれば、再利用・逆トークン化(Token Reversal)を通じて元データへのアクセスが可能になるケースが報告される。したがって、鍵管理や多要素認証の強化、トークン失効プロセスの自動化が重要視されている。
- 市場競争:大手決済ゲートウェイは独自のトークン化エンジンを提供し、API 銀行や BaaS プラットフォームに組み込みやすいSDK を配布することで差別化を図っている。
総じて、トークン化リスクは技術的・運用的な観点から継続的な監査と改善が不可欠であり、金融機関・フィンテック企業は規制遵守と顧客信頼の両立を図るために、トークン管理体制の強化を優先課題としている。
続きを読むには確認が必要です