バーゼル合意のサイバーリスク対応とは、国際的金融規制枠組みであるバーゼル合意において、金融機関が直面するサイバー攻撃や情報漏えい等のICT関連リスクを測定・管理し、資本要件と統制体制を整備するための指針である。
目次
概要
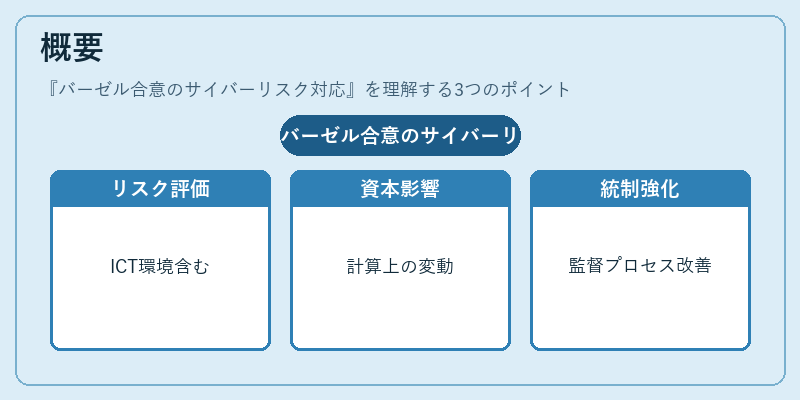
デジタル化が進展する中、金融機関はシステム障害やサイバー攻撃による損失リスクに直面している。これに対応すべく、バーゼル委員会(BCBS)は「サイバーリスク管理の枠組み」を設け、銀行がICT環境を含む総合的なリスク評価を行うよう求めた。対象は資本計算上の影響だけでなく、内部統制や監督プロセス全体に及ぶ。
役割と機能
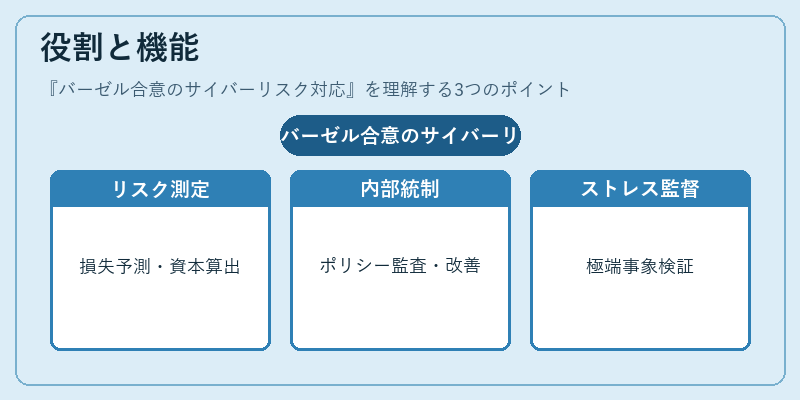
- リスク測定:サイバー脅威に対する損失予測を行い、潜在的な資本需要を算出。
- 内部統制強化:情報セキュリティポリシーの策定・実施状況を監査し、継続的改善を促進。
- ストレステスト:極端なサイバーイベントを想定したシナリオ分析により、資本バッファの妥当性を検証。
- 監督レビュー:各国監督機関が提出資料を評価し、必要に応じて追加措置を命令。
特徴
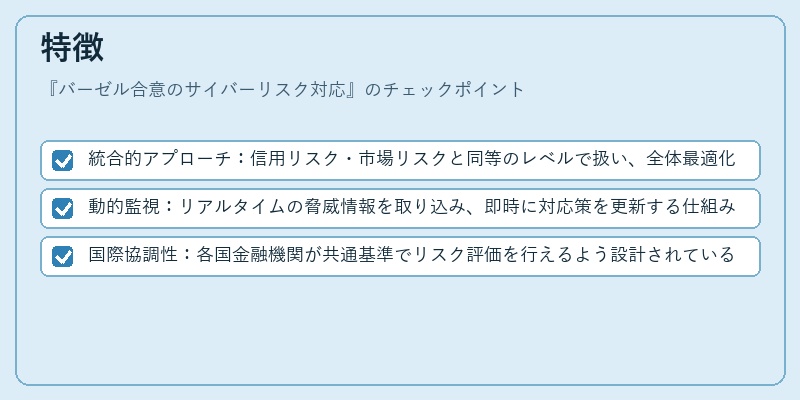
- 統合的アプローチ:信用リスク・市場リスクと同等のレベルで扱い、全体最適化を図る。
- 動的監視:リアルタイムの脅威情報を取り込み、即時に対応策を更新する仕組みが推奨される。
- 国際協調性:各国金融機関が共通基準でリスク評価を行えるよう設計されている。
現在の位置づけ
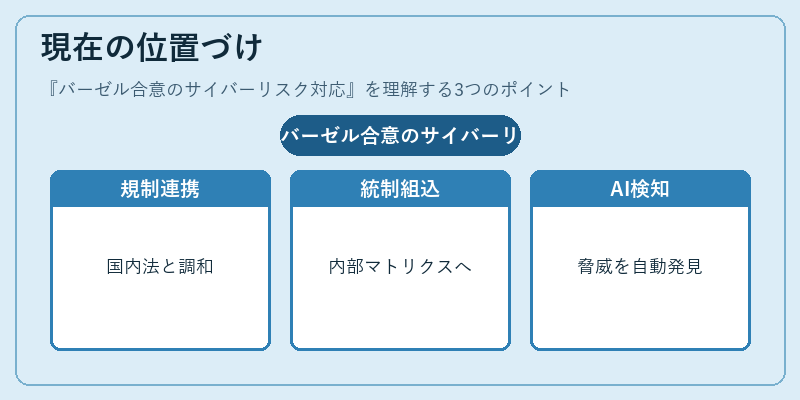
サイバーリスク対応は、バーゼルIII・IVの枠組み内で重要な位置を占める要素となっている。金融庁やFATCA等の国内規制とも連携し、銀行は内部統制マトリクスに組み込むことが求められる。近年では、AI・機械学習による脅威検知技術の導入が進む一方で、監督当局からは継続的な情報共有と改善策提出を強化する動きが見られる。
×
続きを読むには確認が必要です