APIベンダー評価フレームワークとは、金融機関やフィンテック企業が外部APIプロバイダーを選定・監査するための多要素評価基準セットである。
目次
概要
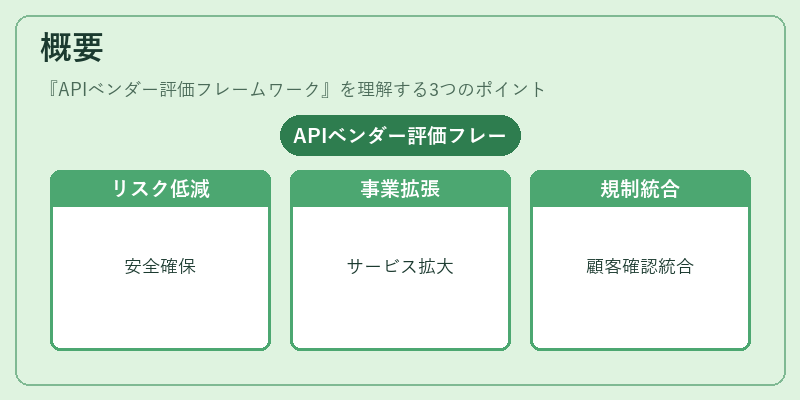
PSD2やオープンバンキングの進展に伴い、銀行は第三者サービスプロバイダー(TPP)へのアクセスを安全かつ効率的に管理する必要が生じた。APIベンダー評価フレームワークは、こうした環境下でのリスク低減と事業拡張を両立させるために設計された。金融サービスのデジタル化が進む中、外部API利用の増加に伴うコンプライアンス(KYC・AML)やセキュリティ要件を統一的に評価できる枠組みとして位置付けられる。
役割と機能
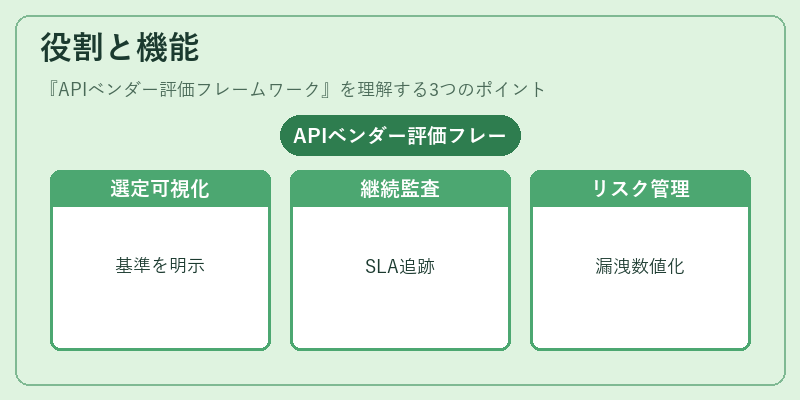
- 選定基準の可視化 – セキュリティ、スケーラビリティ、API設計品質、データ保護など複数軸を明示。
- 継続的監査 – SLA遵守状況や脆弱性評価を定期的に実施し、ベンダーのパフォーマンスを追跡。
- リスクマネジメント – 取引データ漏洩・不正アクセスリスクを数値化し、内部統制と連動。
- 意思決定支援 – ベンチマーキング結果をレポート化し、経営層や法務部門への説明資料として活用。
特徴
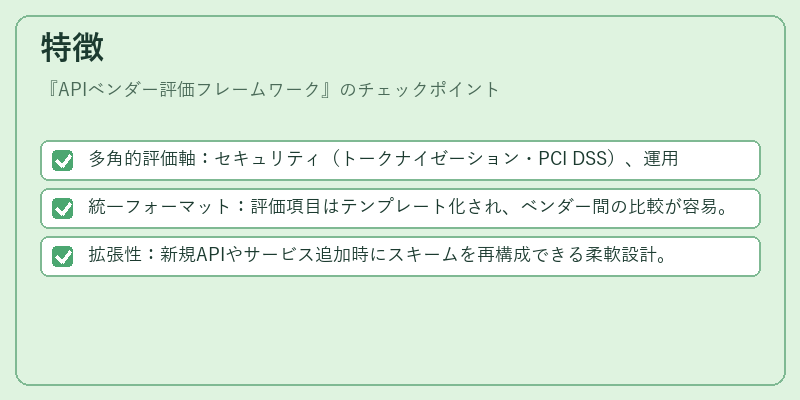
- 多角的評価軸:セキュリティ(トークナイゼーション・PCI DSS)、運用可用性(99.9%稼働率目標)、コンプライアンス(KYC/AML適合度)を同時に測定。
- 統一フォーマット:評価項目はテンプレート化され、ベンダー間の比較が容易。
- 拡張性:新規APIやサービス追加時にスキームを再構成できる柔軟設計。
現在の位置づけ
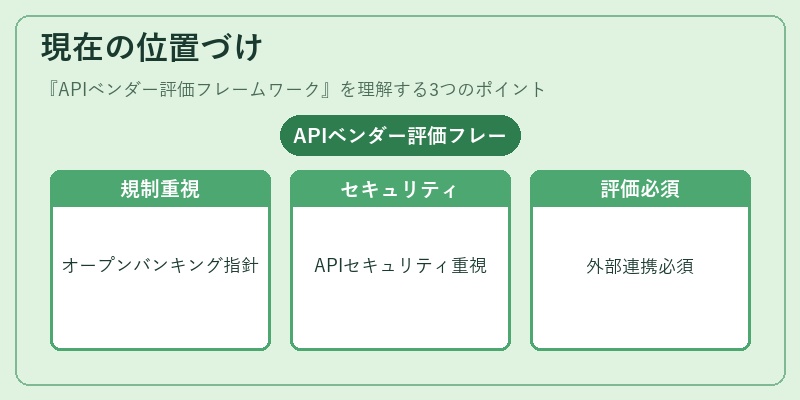
近年、BaaS(Banking as a Service)や組込型金融が普及する中で、APIベンダー評価フレームワークは銀行・フィンテック企業の共通言語となっている。規制当局も「安全なオープンバンキング実現」の一環として、APIセキュリティとコンプライアンスを重視する指針を示しており、導入企業は外部ベンダーとの連携に際し、このフレームワークを活用した評価プロセスを必須化している。
×
続きを読むには確認が必要です